Thursday, 27 August 2015

Agora, otro bazar ilegal de la Deep Web que cierra por la vulnerabilidad en Tor

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/agora-otro-bazar-ilegal-de-la-deep-web-que-cierra-por-la-vulnerabilidad-en-tor/
TAGS: Agora, Deep Web, Silk Road, TOR

Dicen que “no hay mal que por bien no venga” y la pérdida de anonimato de la red Tor puede generar una de esas situaciones en las que este dicho se aplica. Y es que Agora, uno de los “bazares” de la Deep Web donde se suele comerciar con armas, drogas y otros productos ilegales ha decidido cesar temporalmente en su actividad debido a una vulnerabilidad en Tor que podría comprometer a los compradores y vendedores que actúan en ella.


No hace mucho transcendía la noticia de la pena de cárcel para Ross Ulbricht, administrador de Silk Road, la que otrora había sido una de las webs de comercio anónimo más fructíferas de esta subcapa de Internet y que fue clausurada por el FBI en octubre de 2013. Pero lo cierto es que Agora consiguió ganar en popularidad hasta eclipsar a Silk Road y actualmente se había convertido en un lugar de culto para muchos usuarios que quieren negociar con productos ilegales sin dejar huella acerca de las operaciones.


Desde contratar ataques informáticos, a comprar armas o drogas pasando por encargar incluso asesinatos, el peligro potencial de estos bazares virtuales los ha convertido en el blanco para agencias de seguridad de todo el mundo como el FBI de Estados Unidos que ya llevado a cabo diversas acciones contra Silk Road en el pasado. Pero ahora es Agora la que ha informado a sus usuarios que por el momento quedará suspendida su actividad ya que han detectado actividades sospechosas en uno de sus servidores.


Agora


Agora teme ala policía y cambia sus servidores


Desde Agora se quiere evitar correr la misma suerte que Silk Road, ya que las acusaciones que pueden caer sobre los administradores no se limitan a unos pocos años en prisión debido al gran número de actividades ilícitas a las que dan amparo. En el caso de Ross Ulbricht, creador de la Silk Road, no ha habido ningún tipo de compasión y ha recaído sobre el mismo la cadena perpetua.


  • Comenta esta y otras noticias en cualquiera de nuestros foros

Por ahora, Agora ha informado en un comunicado que van a migrar sus servidores como medida temporal ya que han informado a los usuarios acerca de las instrucciones precisas para retirar el dinero de la web y evitar el bloqueo de sus fondos. No parece por tanto que esta tienda de la Deep Web vaya a echar el cierre definitivo por lo que a las autoridades aún les queda por delante una larga lucha contra ella.


Las cualidades de la red Tor respecto a la protección del anonimato de sus usuarios habían favorecido la proliferación de este tipo de actividades, pero lo cierto es que cada vez se pone más en duda que The Onion Router pueda garantizar realmente el hecho de no dejar huellas de la actividad en Internet.


Fuente:http://www.adslzone.net/


Noticias de seguridad informática

Telstra distribuye troyano después de ataque de publicidad maliciosa

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/seguridad-informatica/telstra-distribuye-troyano-despues-de-ataque-de-publicidad-maliciosa/
TAGS: nuclear, Telstra, Tinba

La empresa de telecomunicaciones dominante en Australia, Telstra, ha estado bajo el servicio de una de las herramientas de hacking más peligrosos del mundo después de que su sitio de noticias fuera infectado con publicidad maliciosa.


El investigador de Malwarebytes Jerome Segura dice que los atacantes probablemente distribuyeron al troyano Tinba, considerado como el malware más pequeño del mundo por su tamaño de archivo de 20Kb.


"La página de comunicación de la mayor compañía de telecomunicaciones en Australia, Telstra, fue llevada a un ataque malicioso, similar al que nosotros documentamos sobre el sitio PlentyOfFish", dice Segura.


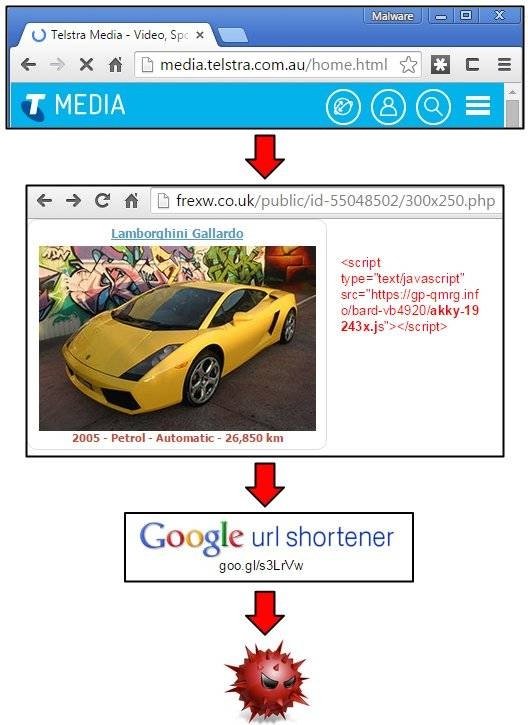
Media.telstra.com


Se desconoce y es difícil saber cuántos usuarios han caído, pero los kits de exploits como Nuclear comprometen hasta 40 por ciento de los usuarios que se encuentren con él.


Los atacantes habían comprometido el sitio de media.telstra.com.au/home a través de publicidad maliciosa. Este anuncio redirige a los visitantes por medio de Google URL Shortener a un sitio web que aloja el Nuclear exploit kit.


El ataque no es un hack a los activos de Telstra, sino más bien una cadena comprometida de propaganda a través de la cual los delincuentes estafan redes de publicidad como Google y Yahoo.


La Nuclear exploit kit es la segunda plataforma más popular de hacking detrás del Angler exploit kit. Contiene las últimas vulnerabilidades para entornos de ejecución como Adobe Flash y para navegadores como Internet Explorer.


Los estafadores en la red utilizan estos kits para acelerar y mejorar la entrega de cargas útiles tales como Tinba.


Fuente:http://www.seguridad.unam.mx/


Noticias de seguridad informática

Malware menaces poison ads as Google, Yahoo! look away

SOURCE: Information Security Newspaper http://www.securitynewspaper.com/securitynewspaper/2015/08/27/malware-menaces-poison-ads-as-google-yahoo-look-away/
TAGS: Google, Yahoo

Booming attack vector offers mass malware distribution, stealthy targeting.


Feature Online advertising has become an increasingly potent threat to end-user security on the internet. More hackers than ever are targeting the internet's money engine, using it as a powerful attack vector to hide exploits and compromise huge numbers of victims.


Malvertising, as poisoned ads are known, is as deadly as it is diverse. Hackers are able to poison advertisements with the world's most capable exploit kits, then pay to have it served on a large number of prominent websites. Up to half of users exposed to the very worst forms of malvertising fall victim, yet tracking the attacks is often tricky. Advertisements are dynamic and served only to certain users, on certain websites, in certain conditions, making attacks difficult to study.


Malware menaces poison ads as Google, Yahoo! look away

Ads as an attack vector was identified in 2007 when security responders began receiving reports of malware hitting user machines as victims viewed online advertisements. By year's end William Salusky of the SANS Internet Storms Centre had concocted a name for the attacks.


Since then malvertising has exploded. This year it increased by more than 260 percent on the previous year, with some 450,000 malicious ads reported in the first six months alone, according to numbers by RiskIQ. Last year, security firm Cyphort found a 300 percent increase in malvertising. In 2013, the Online Trust Alliance logged a more than 200 percent increase in malvertising incidents compared to 2012, serving some 12.4 billion malvertisement impressions.


It is a scourge that is, according to malvertising research, will inflict up to US$1 billion in damages this year, making the threat difficult to overstate. June was at the time the worst month for malvertising in history. The record was usurped the next month. Now some researchers say August might be next.


The threat, coupled with privacy concerns, is driving users to block ads. PageFair statistics indicate some 198 million users operate ad blocking software, up by 41 percent globally since last year, and digging a $22 billion hole in the online ad industry.


"Malvertising is one of the biggest vectors for mass compromise out there," says Jason Schultz, technical leader of Cisco's Talos threat research team. "There is not much vetting (of ad buyers) going on at all, and unfortunately the big sites are displaying these ads."


Source:http://www.theregister.co.uk/


Information Security Newspaper

Wednesday, 26 August 2015

Patched Ins0mnia Vulnerability Keeps Malicious iOS Apps Hidden

SOURCE: Information Security Newspaper http://www.securitynewspaper.com/securitynewspaper/2015/08/27/patched-ins0mnia-vulnerability-keeps-malicious-ios-apps-hidden/
TAGS: iOS

Apple’s monster security update of Aug. 13 included a patch for an iOS vulnerability that could beacon out location data and other personal information from a device, even if a particular task has been shut off by the user.


A mobile app exploiting this vulnerability could also look benign enough to slip past Apple’s security protections guarding the App Store from approving misbehaving apps.


Researchers at FireEye today published a report on the vulnerability they’re calling Ins0mnia. The flaw bypasses restrictions imposed by Apple in iOS that limit how long an application is allowed to run in the background before it’s automatically suspended. The restriction prevents eavesdropping, FireEye said in its report. Users can take advantage of the iOS task switcher to shut off background apps if they so choose.


Ins0mnia’s ability to bypass these limitations not only put user privacy at risk, but also could affect device performance.


“A malicious application could leverage the Ins0mnia vulnerability to run in the background and steal sensitive user information for an unlimited time without the user’s consent or knowledge,” wrote FireEye researchers Alessandro Reina, Mattia Pagnozzi  and Stefano Bianchi Mazzone. “This sensitive information could then continuously be sent out to a remote server.”


The researchers said the key was tricking the Apple device into thinking the app was being debugged, preventing the background restrictions from kicking in. From the FireEye report:


“To fool iOS, a malicious application could leverage ptrace, and utilize the ptrace code that handled the PT_TRACE_ME request to set the flag P_LTRACED and gracefully return 0. By setting the P_LTRACED flag, the application prevented the assertiond process from suspending the malicious application. Note that PT_TRACE_ME was a request made by the traced process to declare that it expected to be traced by its parent.”


More disturbing, FireEye said, is the fact that a malicious app targeting this vulnerability can run on non-jailbroken iPhones and iPads.


“Unlike other known iOS malware that runs only on jailbroken devices, or must be distributed with Apple Enterprise Certificates, a hypothetical Ins0mnia malware didn’t require anything not allowed by Apple,” the researchers wrote. “We believe that such an application had a high probability of passing the Apple Store review, making it a rare loophole for an attacker to distribute malware within Apple’s walled garden.”


The Aug. 13 update from Apple also patched a number of other iOS bugs that include a long list of WebKit code-execution, information (cookie) leakage, and Content Security Policy vulnerabilities, in addition to updating Mac OS X to Yosemite 10.10.5 and patching the critical DYLD privilege escalation vulnerability.


Fuente:https://threatpost.com


Information Security Newspaper

El troyano AlienSpy deja paso a JSocket

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/el-troyano-alienspy-deja-paso-a-jsocket/
TAGS: AlienSpy, keylogger, Malware

Muchas veces los ciberdelincuentes se deben aclimatar a la situación existente y cuando el dominio que utilizan para distribuir un malware cierra deben buscar otro. Esto es lo que ha sucedido con el troyano AlienSpy que se ha visto obligado a cambiar de nombre, identificándose ahora con el nombre de JSocket.


Aunque este tipo de virus informáticos suele destinarse al uso doméstico, este en concreto se ha vinculado fuertemente con el espionaje a instituciones y sus miembros. Para decir esto hay que coger como referencia la muerte del fiscal argentino Alberto Nisman. En las investigaciones que procedieron a su fallecimiento, en su terminal Android se encontró un archivo bajo el nombre de “estrictamente secreto y confidencial.pdf.jar”. Tal y como se puede apreciar este dispone de una doble extensión y la primera solo trata de encubrir la segunda, por lo que nos encontramos ante una aplicación y no un documento de texto.


El troyano AlienSpy deja paso a JSocket

La teléfono Android de este fiscal estaba infectado con AlienSpy y esto nos muestra cuál puede ser la vía de distribución de esta amenaza, encubierta como si un documento de otro tipo se tratase.


Aunque no estaba confirmado, los expertos en seguridad disponían de ciertas información que hablaban de un RAT programado en Java, quedando ahora más que justificadas todas estas informaciones. Se trata de un troyano que permite el control remoto del dispositivo y en principio está llamado a afectar a sistemas operativos Android y Windows.


AlienSpy además de ser una puerta trasera recopila información gracias a un keylogger


Una muestra de esta amenaza ha llegado a varios laboratorios y después de varios días analizándola, se sabe que es un virus muy completo, y que además de crear una puerta trasera para que los ciberdelincuentes puedan controlar y acceder al dispositivo de forma remota posee unas funciones que permiten recopilar la información existente en el mismo y sobre su uso, interviniendo en esto un keylogger que permite grabar las pulsaciones del teclado basándose en la ubicación de las pulsaciones en la pantalla táctil, ideal para robar contraseñas de diferentes servicios.


GoDaddy ha cerrado el dominio


Tras las denuncias de algunas autoridades, el servicio de alojamiento y dominios ha procedido a la suspensión del servicio, obligando a los ciberdelincuentes a buscar otro y por lo tanto otro nombre. Ahora reside en el dominio jsocket.org y su nombre es JSocket, manteniendo la forma de distribución que poseía con anterioridad.


Fuente:http://www.redeszone.net/


Noticias de seguridad informática
¡Nuevo engaño en Chile! Falsa multa de tránsito propaga malware vía e-mail

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/malware-virus/nuevo-engano-en-chile-falsa-multa-de-transito-propaga-malware-via-e-mail/
TAGS: Malware, Trojan

Como es costumbre en las campañas de propagación e infección por malware, suele utilizarse un tema de actualidad para aplicar técnicas de Ingeniería Social que pretenden engañar a las personas, tal como sucedió como la emergencia ambiental en Santiago de Chile, aprovechada para propagar códigos maliciosos.


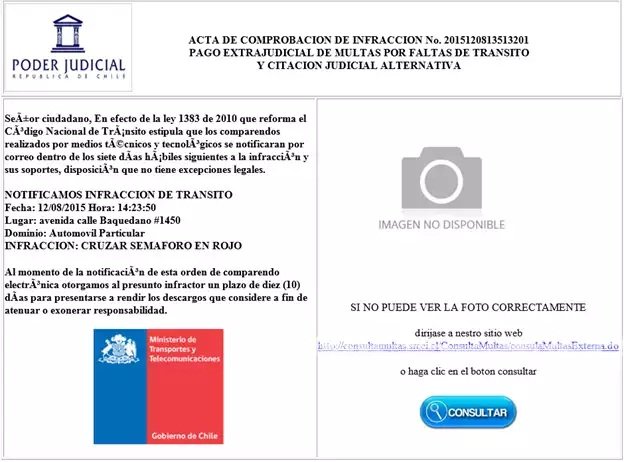
En esta ocasión utilizando como temática los recientes cambios aplicados a las leyes de tránsito en el mismo país, ha comenzado a propagarse un programa malicioso a través de correos electrónicos que simula ser una infracción de tránsito. La campaña, que llegó al Laboratorio de Investigación de ESET Latinoamérica de mano de Lockbits, uno de nuestros partners en Chile, comienza con un mensaje como el siguiente que refiere a una falsa multa de tránsito:


Poder


La supuesta multa en línea llega a la bandeja de entrada de la potencial víctima indicando que se ha infringido el reglamento de tránsito, lo cual la hace acreedora a una multa. Junto con unmensaje intimidatorio, el engaño se presenta porque el correo no muestra la “foto-multa”, instando al usuario a dirigirse a un sitio web donde se descarga un archivo.


El programa es un troyano que busca descargar otras amenazas de Internet (detectado por las soluciones de seguridad de ESET como Win32/TrojanDownloader.Delf.BKF). Se trata de un archivo ejecutable que se encuentra empaquetado con UPX, pero que con la extensión modificada aparenta ser un archivo de texto.


Luego de ejecutar el troyano, se genera un conjunto de archivos ejecutables dentro de la carpeta ‘Local’, que generalmente almacena datos que no se pueden mover con el perfil de usuario y donde los navegadores web suelen almacenar los archivos temporales. De esta manera, se intentarán descargar más archivos maliciosos en el equipo de la víctima.


Multa


Como se observa, se trata de una muestra de malware muy parecida a otras que han sido detectadas con anterioridad y que operan bajo el principio de los downloaders, para descargar otras amenazas de Internet.


¿Cómo protegerse de estas amenazas?


El principal vector de propagación son los mensajes de correo electrónico que incluyen enlaces para descargar el programa malicioso; por lo tanto, hacemos hincapié en verificar los remitentes de dichos mensajes, aunque esto tampoco es un garantía ya que la cuenta de correo de un contacto de confianza pudo hacer sido comprometida.


Por lo tanto, siempre es recomendable desconfiar de este tipo de mensajes intimidatorios o aquellos que suenan demasiado buenos para ser verdaderos, evitando en la medida de lo posible acceder a enlaces desconocidos o descargar este tipo archivos de Internet. En la mayoría de los casos, cuando se trata de un correo legítimo suele estar personalizado y en muchas ocasiones son correos que han sido solicitados con anterioridad.


Además, recordar que los cibercriminales suelen utilizar temáticas de actualidad para realizar campañas de infección y propagación de malware. Por lo tanto, las prácticas antes descritas y contar con una solución de seguridad instalada y actualizada nos permitirán disfrutar de tecnología más segura.


Fuente:http://www.welivesecurity.com/


Noticias de seguridad informática
Una importante vulnerabilidad afecta a Google Play

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/vulnerabilidades/una-importante-vulnerabilidad-afecta-a-google-play/
TAGS: android, Google Play

Lo cierto es que Android nunca ha destacado por su seguridad, hace muy poco tiempo StageFright puso en jaque a Google e incluso la obligó a empezar a lanzar actualizaciones de seguridad mensuales para los dispositivos Nexus. Pues bien, ahora una importante vulnerabilidad afecta a Google Play, que puede representar un problema serio para muchos usuarios que se bajen apps de forma descuidada.


La vulnerabilidad se conoce como "Certifi-gate", y nos afecta cuando descargamos aplicaciones de la tienda oficial Google Play. Y es que debido a este fallo los programas pueden acceder a funciones de nuestro dispositivo para las que no les hemos dado permiso, e incluso a algunas posibilidades que Google no ofrece a los desarrolladores de apps porque las considera demasiado delicadas.


Una importante vulnerabilidad afecta a Google Play

¿Qué es Certifi-gate?


La vulnerabilidad puede estar presente en un 15% de los dispositivos Android, sobre todo en los de LG y, también en los de Samsung y HTC. Lo más grave es que ya se ha encontrado una app en Google Play que la aprovecha, aunque fue retirada. Eso sí, no tenemos constancia de que tuviera objetivos maliciosos, ya que era una app que permitía grabar la pantalla, algo que no se puede hacer de manera normal.


El problema se localiza en un componente de Android llamado TeamViewer, que sufre de una vulnerabilidad. Lo incluyen los fabricantes con el sistema operativo, así que este software dispone de privilegios que Google no le otorga a las apps normales. Las apps que se aprovechen de este fallo pueden tomar control total del dispositivo, y a día de hoy no disponemos de otra solución que evitar bajarse nada sospechoso de Google Play. Los fabricantes tendrían que actualizar sus sistemas operativos para solucionar el problema.


Aquí puedes descargar Certifi-gate Scanner para comprobar si te afecta la vulnerabilidad:


Descargar Certifi-gate Scanner para Android


descarga


Así que una importante vulnerabilidad afecta a Google Play, y debes tener mucho cuidado con lo que descargas. Esperemos que la marca del buscador tome medidas, pero en estos casos resultar difícil conseguir nada si los fabricantes no quieren actualizar sus dispositivos.


Fuente:http://www.elgrupoinformatico.com/


Noticias de seguridad informática