SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/dan-kaminsky-hacker-y-experto-en-seguridad-online-internet-tiene-siete-llaves-y-yo-tengo-una-video/ TAGS: Dan Kaminsky, hacker y experto en seguridad online
"Todos somos objetivo de los hackers". Este inquietante mensaje lo lanza Dan Kaminsky, hacker y experto en seguridad que lleva 15 años investigando la seguridad en Internet y se ha encontrado "con muchos agujeros". Defiende la profesión de hacker, que no trata de destruir cosas sino de "encontrar lo que está mal y corregirlo"
"Internet tiene siete llaves y yo tengo una de ellas", revela el estadounidense. "El hombre que rompió Internet", como lo define el vídeo que puedes ver arriba, trabaja ahora para salvarlo. En su tarea de ayudar al usuario común, ofrece una serie de consejos para moverse por Internet sin poner en riesgo los datos personales, además de aportar trucos para despistar o ponérselo difícil a los hackers.
"Internet nunca fue diseñado para ser seguro, sino para funcionar; era el terreno de juego de un puñado de frikis como nosotros. Luego, todos vosotros os apuntasteis", explica Kaminsky para situar el origen de los errores que hicieron de Internet un sitio vulnerable. "Todos somos un objetivo hacker", asegura.
Gente como él lucha contra todos los que siembran el caos en la red. Por eso es muy aconsejable escuchar lo que dice.
ADEMÁS:
Cómo borrar mis datos online: guía para eliminar tu rastro digital
¿Por qué Internet cada vez va más lento?
Yo espío, tú espías, él espía... ¿Cómo espiar y proteger tu móvil?
Un pantallazo certificado permitirá denunciar delitos online aunque se borren
Los timos y bulos que te pueden llegar por Whatsapp, correo o redes sociales
Un ciberataque a la web de contactos Ashley Madison amenaza datos de miles de clientes
¿Qué riesgos trae la legalización de las tragaperras online en España?
SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/microsoft-asegura-la-web-ante-los-peligros-de-la-computacion-cuantica/ TAGS: MICROSOFT, PRIVACIDAD INFORMÁTICA Y MÓVIL, VIRUS INFORMÁTICOS Y SEGURIDAD
Microsoft se prepara para hacer frente a los nuevos retos que nos planteará la computación cuántica en materia de seguridad y privacidad. Para ello, trabaja en una versión cuántica del protocolo de la capa de transporte.
La computación cuántica es una de las tecnologías más deseadas por las grandes empresas como Microsoft, Google o IBM. ¿El motivo? Estas máquinas serán capaces de realizar en pocos segundos cálculos que los actuales equipos tardarían millones de años en completar. Lo cual supondrá grandes avances en múltiples áreas: inteligencia artificial, medicina, química... El siguiente vídeo ofrece algunos conceptos interesantes relacionados:
Sin embargo, la principal ventaja de la computación cuántica genera un gran inconveniente: estas computadoras superpotentes serían capaces de descifrar fácilmente los métodos de seguridad empleados en la actualidad como, por ejemplo, los cifrados RSA (Rivest, Shamir y Adleman) o ECC (Elliptic Curve Cryptography). ¿Te imaginas una de estas máquinas en manos de la NSA?
Así, este cambio de tecnología implica un desafío en lo que a seguridad y privacidad en Internet se refiere para garantizar la privacidad en las comunicaciones y evitar las vulnerabilidades que supondría su uso. Microsoft es consciente de ello y, decidido a llegar puntual a su cita en el futuro con los ordenadores cuánticos, está dedicando una línea de investigación enfocada a mejorar los protocolos de cifrado de la Web.
La seguridad: obstáculo de la computación cuántica
Microsoft, el fabricante de chips NXP y la Universidad de Tecnología de Queensland han formado un equipo que trabaja realizando pruebas de una versión cuántica del protocolo de seguridad de la capa de transporte, TLS (Transport Layer Security). Este protocolo es empleado por la banca en línea y otros en el cifrado de los datos que viajan en Internet. Krysta Svore lidera el equipo de investigación de Microsoft en Redmond. Así se pronuncia al respecto:
Dado que los ordenadores cuánticos están en desarrollo, es crucial prepararse para esta tecnología.
Se puede afirmar que no se trata de un mero ejercicio académico. Encontrar algoritmos de cifrado fiables que resistan la computación cuántica puede tomar más de una década, por ello es tan importante empezar lo antes posible.
La clave está en los números primos
Una de las formas comunes de proteger el envío de datos en Internet es el empleo del protocolo TLS junto con el algoritmo de cifrado RSA. Éste genera un par de claves de seguridad digitales, una privada y otra pública, a base de números primos. Los ordenadores actuales tienen grandesdificultades con la factorización de números.
[caption id="attachment_5245" align="alignnone" width="618"] Un número primo puede dividirse exactamente solo por sí mismo y por 1[/caption]
Sin embargo, desde 1994 sabemos gracias al matemático Peter Shor que los ordenadores cuánticos son capaces de descubrir fácilmente los números primos que esconde una clave generada mediante RSA. De hecho, también son capaces de romper el cifrado de las claves generadas con un algoritmo más complejo, el ECC. El algoritmo de Shor fue puesto en prácticaen 2001 por IBM que fue capaz de descomponer el número 15 en sus factores 3 y 5, usando una computadora cuántica con 7 qubits.
La versión cuántica del TLS que están probando los miembros del equipo de Microsoft, se presupone que es capaz de generar claves que quedan fuera del alcance tanto de los equipos convencionales como de los cuánticos. Aunque su éxito no se puede celebrar todavía. Por ello, el equipo investiga diversas alternativas. Según Svore es importante educar a los científicos de la computación y programadores acerca de cómo escribir código para ordenadores cuánticos para que estén mejor preparados cuando ellos lleguen.
Necesitamos crear conciencia sobre el poder de la computación cuántica.
El interés de Microsoft por la computación cuántica no es algo reciente. Ya en 2009 presentó una patente que fue aprobada por la USPTO (United States Patent and Trademark Office) en 2011. En ella, se mencionaban conceptos como computación cuántica, dispositivos cuánticos, sistemas de procesamiento cuántico, almacenamiento cuántico de media, simuladores cuánticos y, por supuesto, también se hablaba de sistemas de criptografía cuántica.
Quedan unos cuantos años hasta que veamos en marcha la tecnología de computación cuántica. Pero, sin duda, da cierta confianza ver a compañías tan importantes como Microsoft trabajando al respecto.
SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/alarma-en-los-hospitales-por-un-suministrador-de-drogas-hackeable/ TAGS: hackers, Malware, seguridad
¿Debe conectarse a Internet, o un red local, un dispositivo del que depende directamente la vida de una persona?
El debate se reaviva tras conocerse que un aparato que se usa para suministrar drogas y medicinas a los enfermos en los hospitales, puede hackearse de forma remota. El hacker puede cambiar las dosis y matar al enfermo, bien por una sobredosis o por una negación de las medicinas. Por suerte nunca ha ocurrido, pero es una posibilidad que está ahí.
La FDA y la DHS, dos administraciones sanitarias americanas,han ordenado a todos los hospitales que dejen de utilizarel suministrador de drogas Symbiq, de la compañía Hospira, porque puede ser hackeado de forma remota. Este dispositivo suministra drogas, medicinas y alimentos directamente en la sangre de los pacientes. Puedes verlo en la imagen de apertura.
La vulnerabilidad ha sido descubierta por el experto en seguridad Billy Rios. Ha demostrado que se podía acceder a la red hospitalaria de forma remota y una vez dentro, hackear los suministradores y alterar las dosis. El hecho de que pueda llevarse a cabo desde fuera del hospital, es especialmente preocupante.
Aunque este modelo Symbiq de la compañía Hospira ya no se fabrica, aún está a la venta en tiendas y suministradores, y se sigue utilizando en muchos hospitales.
[caption id="attachment_5240" align="alignnone" width="624"] Alarma en los hospitales por un suministrador de drogas hackeable[/caption]
La semana pasada, la compañía automovilística Chrysler ordenó la revisión de 1.4 millones de coches para instalar una actualización del firmware del vehículo, tras detectarse que los hackers podían tomar el control del volante y el motor, de forma remota.
Muchos expertos apuestan por mantener offline los dispositivos de los que depende directamente la vida de las personas, como el mencionado suministrador de drogas. Cualquier dispositivo conectado a Internet, o a una red local, tarde o temprano acaba siendo hackeado, y esto representa un peligro cuando se trata de aparatos médicos.
SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/hacking-incidentes/hackers-aprovechan-una-vulnerabilidad-en-bitdefender-para-extorsionar-a-la-compania/ TAGS: Bitcoin, Bitdefender, twitter
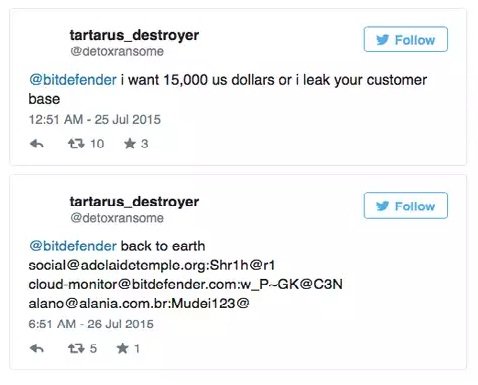
A pesar de que la información por el momento es bastante confusa, todo parece indicar que uno de los servidores de Bitdefender a sufrido un problema de seguridad que ha dejado al descubierto al menos las credenciales de inicio de sesión de las cuentas de un número no conocido de usuarios.
DetoxRansome, este es el pseudonimo del hacker que afirma disponer de información perteneciente a uno de los servidores de la compañía desarrolladora de soluciones de seguridad. Twitter ha sido una de las redes sociales donde este se ha mostrado más activo después del hackeo, ofreciendo información y posteando credenciales de algunas cuentas. Y es que según se ha podido saber el ciberdelincuente habría recurrido a la extorsión para lucrarse, invitando a Bitdefender a pagar una cierta cantidad de dinero para evitar que esta información sea vendida en el mercado negro.
Sin embargo, la compañía ha hecho caso omiso de las amenazas del hacker y el resultado a sido la publicación de una página web perteneciente a la red Tor por 8 Bitcoin.
Bitdefender habría enviado un correo advirtiendo del problema a los usuarios
La falta de información suele ser la tónica ante la aparición de estos problemas y desde la propia compañía no han confirmado ni desmentido nada al respecto. Tan solo se han limitado a enviar a un número de usuarios que no ha trascendido un correo en el que se informa que los sistemas de la empresa han sufrido un problema de seguridad y que por motivos de seguridad se debe asignar a la cuenta una nueva contraseña.
Según la información vertida por el hacker el problema habría afectado a un servidor y la mayoría de las credenciales afectadas estarían asociadas a cuentas de empresas, por lo que en un principio los usuarios particulares no tendrían de qué preocuparse.
Las primeras hipótesis hablan de un error humano
La investigación para aclarar porqué ha sucedido este acceso no autorizado a uno de los servidores han comenzado, y las filtraciones hablan de que todo se habría producido por un error humano. Un fallo en la configuración de uno de los servicios del servidor habría sido el motivo por el que el hacker habría dispuesto de un acceso tan sencillo a los datos.
Tal y como hemos indicado con anterioridad, este recurrió a la extorsión para que la compañía evitase la publicación de la información pagando una cantidad de dinero, en concreto, el ciberdelincuente solicitaba más de 13.000 euros para que esto no se produjera, cantidad que evidentemente no ha sido abonada.
SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/como-habilitar-el-tema-secreto-de-windows-10-y-cambiar-su-apariencia/ TAGS: Windows 10
Windows 10 llegó hace dos días al mercado de forma oficial y prácticamente todo el mundo está deseando instalarlo en su dispositivo para conocer las novedades. Una de las principales, como no podía ser de otra manera, se encuentra en la interfaz de usuario, algo que ha cambiado notablemente gracias a unos colores muy claros, predominando en todo momento el blanco.
Si bien este tipo de interfaz es limpia y atractiva, a muchos probablemente les moleste a la vista, sobre todo si permanecen durante muchas horas trabajando con su ordenador. Pues bien, lo cierto es que Microsoft también piensa en todas estas personas queprefieren cambiar el tema a algo más oscuro aunque, por desgracia, no está disponible de una forma sencilla. Aunque la compañía añadió un tema oscuro para Windows 10, lo “escondió” y se debe realizar una serie de pasos para conseguir acceder a él. Este tema oscuro está disponible para la gran mayoría de aplicaciones universales, pero no para todas, por lo que el funcionamiento de este tema secreto es correcto pero no óptimo.
Para habilitar este tema de color negro, tenemos dos opciones, de forma “automática” o manual. La primera, traída directamente desde How To Geek, nos permite hacer uso de un “hack” del registro. Simplemente debemos hacer doble clic en el archivo REGpara habilitar el tema oscuro y hacer doble click en el otro archivo (bautizado como Make Windows 10 Use DArk Light Theme.reg) para volver al tema original. Después de utilizar cualquiera de los dos archivos, simplemente se debe reiniciar el ordenador y tendremos los cambios visibles.
Ahora bien, si no eres muy amigo de los programas que alteran tu registro (y que en realidad no conoces exactamente lo que realizan), una de las posibles soluciones que tienes es hacer los cambios de forma manual. Para ello, tendremos que abrir el editor de registro de Windows 10 y crear varias entradas en éste. Concretamente, enHKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Themes\Personalizetendremos que crear un valor DWORD llamado AppsUseLightTheme con el valor 0. Además, en esta otra rutaHKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Themes\Personalizetendremos que crear también otro valor con el nombre AppsUseLightTheme con el mismo valor 0 anterior.
Con estos pequeños cambios ya puedes disfrutar de Windows 10 con un color oscuro, permitiéndote descansar algo más la vista y disfrutar de algo que no muchos usuarios conocerán.
SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/todas-las-conversaciones-de-whatsapp-se-pueden-espiar-en-un-iphone/ TAGS: Apple, iPhone, WhatsApp
El servicio de mensajería más utilizado a nivel global, WhatsApp, ha sido criticado en innumerables ocasiones por deficiencias en la seguridad de las conversaciones. Aparcada quedó la cuestión, sin embargo, cuando WhatsApp decidió, aunque tarde, introducir el cifrado más potente en sus mensajes. Sin embargo, los conocimientos técnicos de un joven de sólo 19 años han cargado con éxito contra esta protección… y el aún adolescente sabe y ha hecho saber cómo espiar conversaciones de WhatsApp.
Es ilegal, claro que sí, pero lo que ha hecho el joven no es espiar, sino explotar una vulnerabilidad de la aplicación WhatsApp con el fin de alertar a la firma de Mark Zuckerberg para que se solucione. Ahora bien, aunque encontraréis cómo hacerlo, será mejor que no lo probéis, porque ya hemos visto anteriormente que espiar el WhatsApp de otro está penado con cárcel. Según ha explicado, el problema de seguridad afecta a WhatsApp, pero sólo en la versión para dispositivos iPhone (iOS), y no se trata de un problema del software de Apple.
La cuestión es que, incluso con el equipo bloqueado y bajo la protección de un código PIN numérico, es posible robar las conversaciones de WhatsApp en un iPhone. Esto, sin entrar en innecesarios detalles técnicos, se ha conseguido a través de un equipo de sobremesa con Linux. Por otra parte, la vulnerabilidad de WhatsApp también permite el secuestro de la agenda de contactos, exactamente en las mismas condiciones. Y un detalle importante:explotar esta vulnerabilidad es peligrosamente sencillo.
Por el momento, WhatsApp ya ha sido alertado del problema que afecta a su servicio de mensajería instantánea, a lo que se espera respondan con una rápida solución. Y es que no estamos hablando de un servicio minoritario, sino de una plataforma que utilizan millones de usuarios de forma diaria y que maneja el mayor volumen de usuarios en su categoría, con una importante diferencia sobre sus homólogos.
SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/vulnerabilidades/una-vulnerabilidad-critica-hace-que-la-red-tor-sea-menos-anonima/ TAGS: TOR
La red Tor es una red distribuida utilizada por millones de usuarios para proteger su identidad y su privacidad a la hora de conectarse a Internet. Esta red utiliza una serie de routers repartidos por todo el mundo a través de los cuales se redirige el tráfico de red desde el origen al destino siendo este prácticamente imposible de identificar ni rastrear por usuarios malintencionados, empresas y gobiernos.
Esta red anónima es utilizada al día por cerca de 3 millones de usuarios. Por ella navegan desde usuarios curiosos hasta piratas informáticos, periodistas y activistas que quieren evitar ser identificados a la hora de, por ejemplo, vender artículos de dudosa legalidad o publicar en la red filtraciones (como hizo Snowden con la NSA) en diferentes portales habilitados para dichos efectos.
Un fallo de seguridad descubierto recientemente permite a personas interesadas desvelar la identidad de las personas que se conectan a una página web concreta e incluso obtener la información sensible de un servidor alojado dentro de esta red descentralizada. Este tipo de ataque también puede permitir que cualquier usuario consiga la dirección IP real de un servidor de contenidos con un 88% de precisión.
Cuando un usuario se conecta a la red Tor el tráfico se cifra y se reenvía a través de varios routers, o nodos de Tor, hasta llegar a un nodo de salida a través del cual estableceremos la conexión. El tipo de ataque que permite aprovecharse de esta vulnerabilidad se ha denominado como “circuit fingerprinting attack“. Este ataque ni siquiera requiere descifrar el tráfico de red, sino que se basa en el seguimiento del tráfico a través de los routers por los que pasa y se puede aplicar tanto a usuarios concretos como a objetivos al azar para conocer quién se encuentra tras esa capa de anonimato.
Los responsables de Tor hablan sobre esta vulnerabilidad
Tras conocer la vulnerabilidad los responsables de Tor han confirmado la existencia y el conocimiento de dicho fallo de seguridad, aunque aseguran que es muy complicado de explotar y que lo más probable es que nunca se llegue a comprometer la privacidad de un usuario aprovechando este fallo.
Tor Project, junto a investigadores del MIT y de la Universidad de Qatar, ya se encuentran estudiando el fallo y buscando la mejor forma de solucionarlo lo antes posible para evitar que al final se pueda comprometer la seguridad y la privacidad de algunos usuarios. Una solución teórica a este fallo de seguridad es enviar paquetes ficticios con los que engañar a los rastreadores, aunque por el momento este concepto es sólo teoría. Tendremos que esperar para ver finalmente qué solución se aplica.