Tuesday, 4 August 2015

Google está bloqueando el acceso a EliteTorrent y MejorTorrent por malware

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/malware-virus/google-esta-bloqueando-el-acceso-a-elitetorrent-y-mejortorrent-por-malware/
TAGS:

Google sigue dando guerra a los sitios de descargas. Los últimos afectados son dos grandes portales muy visitados en España: EliteTorrent y MejorTorrent.


Ayer mismo hablábamos de las solicitudes que recibe Google cada día para que se eliminen enlaces de los resultados del buscador que dirigen hacia páginas con contenidos sujetos a derechos de autor.


En esta ocasión no se han eliminado enlaces, sino que Google ha recurrido a otro modo de alertar a los usuarios: ha comenzado a mostrar la alerta de malware al tratar de entrar en EliteTorrent y MejorTorrent.


EliteTorrent


Esta llamativa página de error con fondo rojo no solo aparece si tratas de entrar a esas dos webs desde el buscador, sino también haciéndolo directamente con la URL, por lo que el mensaje se extiende a todos los usuarios del navegador Google Chrome, usen o no el buscador de la gran G.


En concreto Chrome avisa:


“El sitio al que vas a acceder contiene programas dañinos. Los atacantes del sitio mejortorrent.com/elitetorrent.com podrían intentar engañarte para que instales programas que afecten a tu navegación (por ejemplo, que cambien tu página principal o muestren anuncios adicionales en los sitios a los que accedas).”


Los administradores de las webs aseguran que no hay peligro


Tal y como cuentan los compañeros de ADSLZone, desde EliteTorrent ya han avisado a sus usuarios a través de Facebook de que no hay ningún peligro en seguir visitando su web desde Chrome pese al mensaje, y que ya han solicitado a Google que lo solucionen.


Por supuesto, no se trata de un bloqueo completo, cualquier usuario puede seguir entrando a EliteTorrent o MejorTorrent pulsando en el texto de “Detalles” y en “Acceder a este sitio”, aunque eso implica que entiendes los riesgos por la posible existencia de programas dañinos.


No es la primera vez que vemos algo así, ni será la última. Hace unas semanas ocurrió con Sourceforge y ahora les ha tocado a dos de las webs de este tipo con más tráfico desde España.


Fuente:http://www.omicrono.com/


Noticias de seguridad informática

Una vulnerabilidad de la pila puede permitir a alguien a saber su identidad

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/una-vulnerabilidad-de-la-pila-puede-permitir-a-alguien-a-saber-su-identidad/
TAGS: leaking battery bug, vulnerabilidad de la pila

Su vida de la pila podría dar a los hackers una puerta trasera en el seguimiento de su actividad en Internet.


Esto es según investigadores franceses y belgas, que afirman haber descubierto un fallo de seguridad que permite a los navegadores de Internet para identificar un usuario de Internet, incluso si ellos están tratando de ocultar su identidad.


La falla reside en la API de estado de la pila - un conjunto de protocolos - para HTML5, la versión actual del idioma de la web. La API proporciona un navegador web, como Google Chrome o Firefox, con la información sobre un smartphone, tablet o duración de la pila del dispositivo, lo que le permite activar el modo de ahorro de energía cuando la pila se está agotando.


Los usuarios no pueden optar por la API de estado de la pila y de la World Wide Web Consortium (W3C), que establece los estándares de Internet, no se había marcado como un riesgo para la seguridad en la introducción de HTML5.


Este no es el caso, de acuerdo a los investigadores, que afirman que los datos pueden, en teoría, ser lo suficientemente precisos para identificar a un usuario. La API de estado de la pila funciona proporcionando a navegador con un indicador de 0 a 1 se llama "nivel", así como el número previsto de segundos que se necesitaría para cargue y descargue completamente la pila.


Los investigadores, que han probado el navegador Firefox en el sistema operativo Linux, encontraron que podría haber al menos 14,2 millones de combinaciones diferentes de estos datos, que era lo suficientemente fácil para los usuarios de Internet para ser identificados por su estado de la pila. El estado cambia sólo cada 30 segundos, lo que significa que durante un corto tiempo la ID puede actuar como un "identificador estático".


El respectivo nivel de propiedades, chargingTime y dischargingTime se puede acceder en JavaScript llamando primero a la navigator.getBattery () Método 3 para obtener un objeto BatteryManager que luego expone estas propiedades.


La API no requiere permiso del usuario para leer la información de la pila, cualquier sitio web o de terceros guiones incluidos en ellos, puede utilizar la API.


Un script puede utilizar la API de estado de la pila  para el seguimiento de un usuario de Internet que ha limpiado sus datos de navegación, y luego restablecer identificadores tales como cookies, sin el conocimiento del usuario, un proceso conocido como Respawning. Esto le permitiría mantener el seguimiento del usuario sin su conocimiento menciono experto de servicios de soluciones de seguridad informática Mike Stevens.


La posibilidad de ser afectados por este error es relativamente baja. Prueba del investigador se realizó durante Firefox en una máquina Linux, que permitía datos de estado de la pila particularmente precisa hasta 16 puntos decimales. Los datos que otros sistemas operativos como Windows, OSX y Android y navegadores recogen no son tan precisos, así que no hay tantas combinaciones posibles de los datos y es más difícil de localizar un usuario.


Del mismo modo, muy pocos usuarios de Internet son propensos a tomar medidas para proteger su identidad de una manera que el seguimiento de los datos de la pila se convierte en una opción seria para hacker o NSA.


Sin embargo, los investigadores han recomendado mejorar los estándares. Esto incluye limitar la precisión de tales lecturas de la pila - un navegador no necesita estadísticas de duración de pila tan precisos - o hacer que navegadores piden permiso para acceder a la API de estado de la pila.


Fuente: http://eprint.iacr.org/2015/616.pdf


[caption id="attachment_5280" align="alignnone" width="700"]leaking-battery-bug-1 leaking-battery-bug-1[/caption]


[caption id="attachment_5281" align="alignnone" width="707"]leaking-battery-bug-2 leaking-battery-bug-2[/caption]

Noticias de seguridad informática

Popcorn Time vulnerable a ataques XSS y ejecución remota de código

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/popcorn-time-vulnerable-a-ataques-xss-y-ejecucion-remota-de-codigo/
TAGS: Mac OS X, XSS

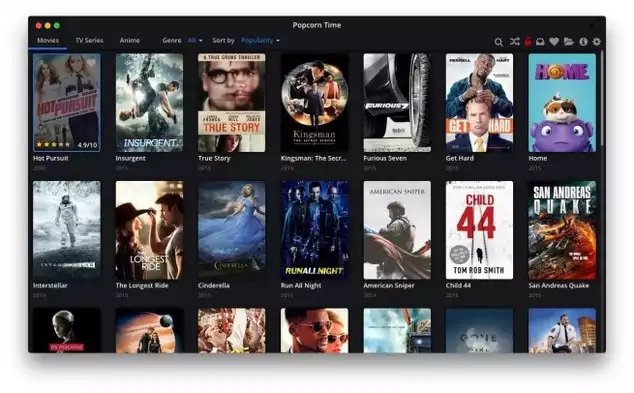
Después de que las presiones de la MPAA obligasen a cesar el desarrollo de esta aplicación, usuarios han tomado la decisión de continuar por su cuenta con el desarrollo de la misma. Sin embargo, expertos en seguridad han detectado fallos de seguridad en Popcorn Time que permiten ataques XSS y la ejecución remota de código.


Tal y como ya hemos mencionado, el número de versiones e implementaciones que se han realizado en diferentes lenguajes de programación provoca que sea muy complicado controlar los errores existentes. Teniendo esto en cuenta, los expertos en seguridad que han detectado los fallos de seguridad afirman que la implementación de este software haciendo uso Node.js está afectada por las vulnerabilidades, mientras que las versiones en C++ no lo están.


Para ser más claros, todo el problema reside en la utilización de HTTP, es decir, comunicaciones no cifradas que permite la realización de ataques MitM, alterando la información recibida por el usuario sin que este sea consciente.


popcorn


Ataques XSS


En inglés Cross-site scripting, se trata de un tipo de ataque muy utilizado cuando la navegación del usuario está expuesta, es decir, cuando carece de seguridad. Gracias a este se puede introducir código en la información que visualiza el usuario y alterar la original, permitiendo por ejemplo que el usuario acceda a contenido malware y que hacerle creer que se trata de contenido legítimo.


Algo similar es lo que sucede en esta ocasión en PopCorn Time, ya que los fallos de seguridad permiten alterar la información recibida por el usuario, provocando que este pueda descargar un virus informático o acceder a contenido malware sin que este sea consciente.


Popcorn Time permite la ejecución remota de código en Node.js


Tal y como ya hemos comentado, la variedad de implementaciones en diferentes lenguajes de programación provocan que unos usuarios se encuentren afectados por los problemas y otros no.


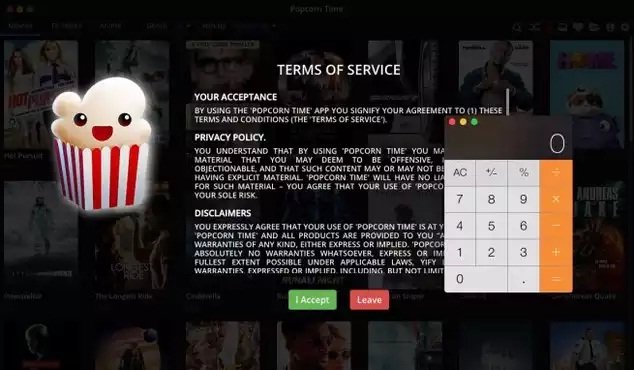
La ejecución remota de código o utilización de aplicaciones del equipo del usuario se trata de un problema importante que el experto e seguridad encargado de descubrirlo ha querido restar importancia, afirmando que lo importante en este caso no es la utilización de HTTPS, sino que la propia aplicación no permite la interpretación y ejecución de este código en ninguno de los dos extremos, algo que no sucede por el momento, tal y como se puede observar en la siguiente imagen, permitiendo la apertura de la calculadora en Mac OS X.


popcorn time


Fuente:http://www.redeszone.net/


Noticias de seguridad informática

Un bug en OS X permite instalar malware sin necesidad de contraseña

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/vulnerabilidades/un-bug-en-os-x-permite-instalar-malware-sin-necesidad-de-contrasena/
TAGS: Malware, OS X

Está presente en la última versión estable de OS X Yosemite, la 10.10.4 y permite, en esencia, a un atacante externo instalar malware en un equipo Mac sin necesitar ninguna contraseña ni permiso adicional. El atacante puede entonces crear archivos y ficheros en cualquier directorio del sistema.


La vulnerabilidad, que se une al primer gusano informático en OS X con capacidad para afectar al firmware de la máquina, es de carácter grave y afecta a todos los equipos Mac con las últimas versiones del sistema pero no a los que tienen instalada la beta de la siguiente versión, la 10.11, algo que parece indicar que Apple ya era consciente internamente del problema.


NSLog


Acceso completo sin necesidad de contraseña


El exploit, detectado inicialmente en Malwarebytes, afecta a un archivo escondido dentro de Unix que determina quién tiene acceso root, quién no y en qué condiciones. Puesto que gracias al bug este puede modificarse, la aplicación con malware recibe los permisos necesarios para operar en el sistema sin necesitar una contraseña.


Se llama VSInstaller.app y una vez ha conseguido trazar su particular y malicioso camino a través de las entrañas del sistema otorga al atacante acceso root y con él la posibilidad de instalar remotamente casi cualquier cosa. Lo más sensato, por el momento y dada la gravedad de problema, es espera a que Apple libere la siguiente versión del sistema, que no debería tardar en exceso.


Fuente:http://es.gizmodo.com/


Noticias de seguridad informática

Aparece la primera campaña de ransomware para Windows 10

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/aparece-la-primera-campana-de-ransomware-para-windows-10/
TAGS: CTB-Locker, ransomware, Windows 10

Los piratas informáticos suelen aprovechar eventos de gran popularidad para crear nuevas campañas de distribución de malware para poder conseguir el mayor número de víctimas potenciales posibles. Windows 10 es sin duda el tema más popular de las últimas semanas, por lo que varios grupos de piratas informáticos han empezado a llevar a cabo diferentes campañas con este gancho para poder logar el mayor número de víctimas potenciales posible.


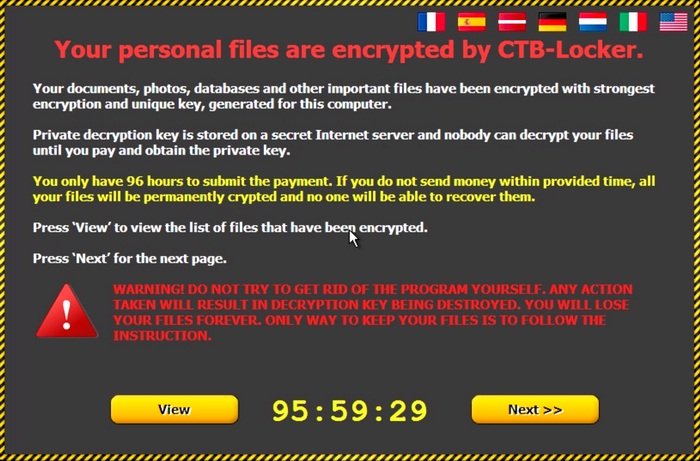
Ha pasado menos de una semana desde el lanzamiento de Windows 10 y ya ha aparecido una nueva y peligrosa campaña de malware cuyo objetivo es infectar este nuevo sistema operativo. Esta campaña ha sido detectada por los equipos de seguridad de Cisco y distribuye una versión renovada del ransomware CTB-Locker.


La empresa de seguridad ha detectado una serie de ataques informáticos dirigidos desde una dirección IP de Tailandia a través de la cual se están enviando miles de correos electrónicos basura a los usuarios en nombre de Microsoft donde se les invita a instalar el nuevo Windows 10.


Estos correos electrónicos vienen con un fichero .zip adjunto que, al ejecutarlo, instalara en los ordenadores esta nueva variante de CTB-Locker. Si el antivirus no ha sido capaz de detectar la nueva amenaza y no analizamos manualmente el archivo en una plataforma online como VirusTotal es posible que nuestros archivos hayan sido secuestrados y tengamos que pagar un “rescate” por ellos.


CTB Locker


Según los investigadores de seguridad de Cisco esta versión del ransomware utiliza un cifrado asimétrico que permite a los piratas informáticos responsables de esta campaña cifrar los archivos personales de la víctima sin guardar la clave para descifrarlos en el ordenador de la víctima. Esto hace que los datos sean mucho más complicados de recuperar que los de otras variantes de ransomware que, de una forma u otra, la clave se almacenaba en el ordenador, bien oculta.


Los atacantes se ocultan dentro de la red Tor y utilizan Bitcoin como sistema de transferencia bancaria. Según los piratas informáticos los usuarios tienen sólo 4 días para realizar el pago o, de lo contrario, la clave de descifrado se eliminará y los datos se perderán para siempre.


Cómo protegerse de este ransomware


La mejor forma de protegerse de este, o de cualquier otro ransomware es mediante copias de seguridad. Debemos hacer copias de seguridad periódicas de nuestros datos más importantes en un medio externo a nuestro ordenador de manera que si caemos víctimas de un ataque informático podamos recuperar los datos de la manera más sencilla posible.


También recomendamos utilizar siempre las formas oficiales, por ejemplo, actualizar a Windows 10 a través de la herramienta que facilita Microsoft en su página web o desde la propia actualización del sistema. De esta manera evitaremos descargar cualquier ransomware o herramienta maliciosa en nuestro ordenador que pueda comprometer nuestra seguridad.


Para finalizar recordamos que pagar el rescate a un ransomware sólo garantiza “patrocinar” a los piratas informáticos y en ningún momento nos aseguramos de recibir la clave de descifrado y de recuperar nuestros datos. Además al ser un pago de Bitcoin anónimo es imposible seguirle el rastro y, de pasar algo, reclamar o recuperar el pago.


Fuente:http://www.redeszone.net/


Noticias de seguridad informática
Monday, 3 August 2015

Una vulnerabilidad en Google Chrome permite a atacantes deshabilitar extensiones de forma remota

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/vulnerabilidades/una-vulnerabilidad-en-google-chrome-permite-a-atacantes-deshabilitar-extensiones-de-forma-remota/
TAGS: Google Chrome extensiones, https

La seguridad en los navegadores web continúa siendo la piedra angular de los usuarios mientras disfrutan navegando por Internet. Un fallo de seguridad en estos puede poner en problemas la seguridad de los datos de estos, como la última vulnerabilidad descubierta en Google Chrome, que permite el bloqueo de las extensiones de forma remota.


Un investigador ha detallado en qué consiste el problema y porqué permite que las extensiones se puedan detener y desinstalar sin el conocimiento del usuario. Todo parece indicar que un manejador de acciones que posee el navegador es el principal problema, existiendo varios errores que se pueden aprovechar de forma remota si el usuario accede a determinadas páginas con un código HTML concreto.


A la vista del problema, se puede decir que todas las extensiones están afectadas por esta vulnerabilidad, ya que incluso la extensión HTTPS Everywhere se ha conseguido detener en una demostración realizada.


Https everywhere


¿Qué usuarios están afectados por este fallo?


Según ha detallado el investigador, los de Mountain View ya han publicado una actualización del navegador Google Chrome que pone fin a este problema que puede resultar bastante molesto. Sin embargo, hay que decir que todos aquellos usuarios que no tengan configuradas las actualizaciones automáticas en su navegador están expuestos a sufrir problemas.


¿Están afectadas todas las extensiones de Google Chrome?


Teniendo en cuenta que la demostración se ah realizado con un número bastante amplio de complementos, el investigador se ha atrevido a confirmar que afecta a todas de igual forma. Evidentemente no se trata de un fallo que esté asociado a estas, de ahí que al estar asociado al navegador web todas se vean afectadas por igual.


Existe otra vía para hacer uso de esta vulnerabilidad


En la actualización, los de Mountain View han bloqueado el acceso desde las extensiones a la URI (librería manejadora) que está causando los problemas. Sin embargo, pasó por alto que la creación o manipulación de determinados atributos también permite hacer uso de esta y provocar que las extensiones fallen y se deshabiliten.


Por lo tanto, la última versión de Google Chrome solo soluciona el problema de forma parcial, por lo que tendremos que esperar a una versión posterior para que el Gigante de Internet ponga fin al problema de forma definitiva.


Fuente:http://www.redeszone.net/


Noticias de seguridad informática
La policía japonesa detiene al fundador de la operadora de bitcoins Mt.Gox

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/hacking-incidentes/la-policia-japonesa-detiene-al-fundador-de-la-operadora-de-bitcoins-mt-gox/
TAGS: Bitcoin, Mt.Gox

La policía nipona ha arrestado este sábado en Tokio al consejero delegado y fundador de la operadora de bitcoins Mt.Gox, Mark Karpeles, por la desaparición de una enorme cantidad de esta divisa electrónica que posteriormente llevó a la empresa a la quiebra. El Departamento Metropolitano de Policía de Tokio sospecha que el ejecutivo francés, de 30 años, accedió al sistema informático de la casa de cambio que dirigía y falsificó datos de su saldo duplicándolo hasta en torno a 1 millón de dólares, explicaron fuentes de la investigación a la agencia Kyodo.
MT


Las mismas fuentes indicaron que podría encarar una pena de cárcel hasta cinco años o una multa de hasta 500.000 yenes (3.675 euros/4.035 dólares). Según los investigadores, solo Karpeles tenía acceso a este servidor, a través del cual se gestionaban las cuentas tanto en bitcoins como en divisas de los clientes de Mt. Gox. La policía, que investiga si el francés modificó también su saldo en bitcoins, ha explicado que Karpeles ha negado haber cometido ningún delito durante los interrogatorios.

Mt.Gox, radicada en Tokio y en su momento la mayor casa de intercambio de bitcoins, quebró en febrero de 2014 tras denunciar la desaparición de unas 850.000 unidades de esta moneda virtual, cuyo tipo de cambio en ese momento era de unos 48.000 millones de yenes (352 millones de euros/387 millones de dólares) La caída de Mt.Gox, fundada por Karpeles en 2011 y que en el momento de su quiebra tenía unos 127.000 acreedores, resquebrajó la confianza en las divisas virtuales y avivó el debate sobre cómo regularlas. De hecho, el Gobierno japonés aprobó poco después tipificar el bitcoin como una mercancía y no como una divisa, un primer paso pionero en todo el mundo de cara a crear un marco para regular su intercambio. Por su parte, tres acreedores de Mt.Gox denunciaron a Karpeles el pasado octubre por la desaparición de bitcoins. Entre los tres le reclaman 23,5 millones de yenes (unos 172.000 euros/ 190.000 dólares).


Fuente:http://www.20minutos.es/


Noticias de seguridad informática